Jak bezpiecznie usuwać dokumenty z danymi osobowymi
Przetwarzanie danych osobowych kończy się zwykle ich usunięciem, anonimizacją albo zniszczeniem nośnika, na którym zostały zapisane. Ten etap także podlega RODO, dlatego placówka powinna ustalić, kiedy wolno usunąć dane, jakiej metody użyć oraz w jaki sposób wykazać prawidłowy przebieg całej operacji.

Naruszenie danych osobowych w placówce medycznej – kiedy zgłosić incydent do UODO
Naruszenie danych osobowych w placówce medycznej może wydarzyć się w każdej chwili – przez błąd pracownika, kradzież dokumentacji czy cyberatak. RODO wymaga reakcji: czasem zgłoszenia do UODO, czasem także powiadomienia pacjentów. Sprawdź, jak stworzyć procedurę, która uchroni Cię przed sankcjami.
Dane lekarzy NFZ – czy są informacją publiczną i jak je udostępniać?
Dane lekarzy udzielających świadczeń w ramach NFZ są informacją publiczną. Tak wynika z wyroku WSA w Olsztynie, który wzmacnia przejrzystość w ochronie zdrowia i podkreśla prawo obywateli do wiedzy o tym, kto udziela świadczeń w ramach systemu publicznego.
Jak powinien wyglądać zapis dotyczący zgody na przetwarzanie danych osobowych pacjenta
Nie musisz każdorazowo pytać pacjenta o zgodę na przetwarzanie jego danych osobowych. W przypadku udzielania świadczeń zdrowotnych przetwarzanie jest legalne, gdy jest to niezbędne do realizacji konkretnego celu, np. diagnozy, leczenia, prowadzenia dokumentacji medycznej. Są jednak sytuacje, w których zgoda będzie wymagana. Sprawdź, kiedy musisz ją uzyskać i jak to prawidłowo udokumentować.
Czy kartę kontrolną można przekazać do komórek organizacyjnych w ramach szpitala?
Karta kontrolna, raport jakościowy czy protokół audytu wewnętrznego mogą być ważnym narzędziem nadzoru nad jakością świadczeń w szpitalu. Ich obieg w ramach komórek organizacyjnych musi jednak odbywać się w sposób uporządkowany, zgodny z RODO, procedurami wewnętrznymi i zasadą dostępu wyłącznie dla osób uprawnionych. Sprawdź, kiedy można przekazać kartę kontrolną w ramach szpitala, jakie warunki trzeba spełnić i jak ograniczyć ryzyko naruszenia poufności danych pacjentów oraz personelu.
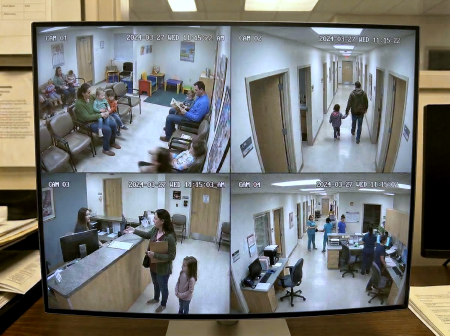
Kontrola UODO w placówce medycznej w 2026 r. – jak przygotować monitoring wizyjny w podmiocie leczniczym
Placówki medyczne powinny już teraz sprawdzić, czy stosowany przez nie monitoring wizyjny jest zgodny z przepisami prawa medycznego, RODO i zasadami przechowywania nagrań. Plan kontroli sektorowych UODO na 2026 r. pokazuje, że szczególna uwaga organu ma koncentrować się na monitoringu dotyczącym dzieci, w tym w oddziałach dziecięcych oraz przychodniach i poradniach dla dzieci.
Odpowiedzialność lekarza za wyciek danych pacjentów – przełom po wyroku NSA
Wyrok NSA potwierdził, że odpowiedzialność lekarza za wyciek danych pacjentów nie ogranicza się do placówki medycznej. Każdy lekarz musi sam zadbać o bezpieczeństwo informacji medycznych. Sprawdź, jakie działania chronią przed sankcjami i utratą reputacji.
Akt o danych a podmiot leczniczy: status i obowiązki PWDL
Akt o danych podmiot leczniczy musi wdrożyć od 12 września 2025 r. Nowe przepisy określają role PWDL – użytkownika, posiadacza, odbiorcy i klienta. Sprawdź, jak rozpoznać swój status i przygotować się do obowiązków wynikających z Data Act.
Co grozi placówce medycznej za zignorowanie wniosku pacjenta o usunięcie danych?
Pacjent żąda usunięcia swoich danych i ostrzega, że w razie odmowy złoży skargę do prezesa UODO. Co wtedy? Czy zignorowanie takiego wniosku może sprowadzić na placówkę kontrolę i poważne konsekwencje finansowe?
Audyt bezpieczeństwa informacji i systemów IT – jak go przeprowadzić w praktyce
Audyt bezpieczeństwa informacji to nie to samo co audyt zgodności z RODO. Pierwszy bada praktyczne zabezpieczenia danych, drugi skupia się na formalnych podstawach ich przetwarzania. Sprawdź, kto, kiedy i jak powinien przeprowadzić audyt bezpieczeństwa informacji w Twojej placówce.
Kategorie


Aktualne wydanie Pokaż listę wydań »
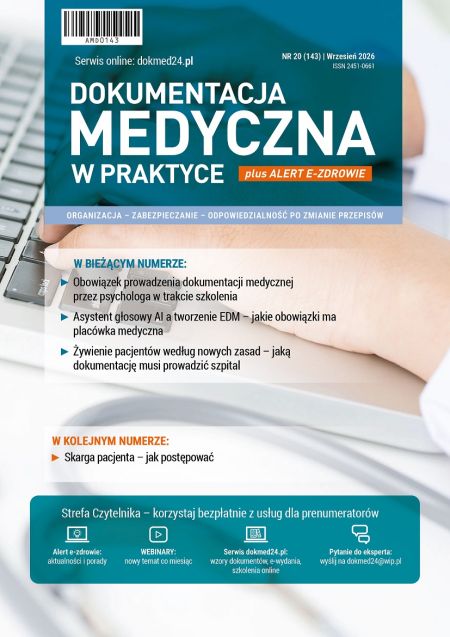

 /WiedzaiPraktyka
 /wip
